SOCpedia блогы
Қыр 16, 2026
AI
Linux жүйесінің іске қосылуы, қайта жүктелуі және өшіруін мониторингтеу
1. Мәселені қою. Реттеуші талаптарды орындау аясында Linux операциялық жүйелерінің іске қосылуы, қайта жүктелуі және өшіру оқиғаларын мониторингтеу бойынша аудиторларға дәлелдемел…
Қыр 14, 2026
AI
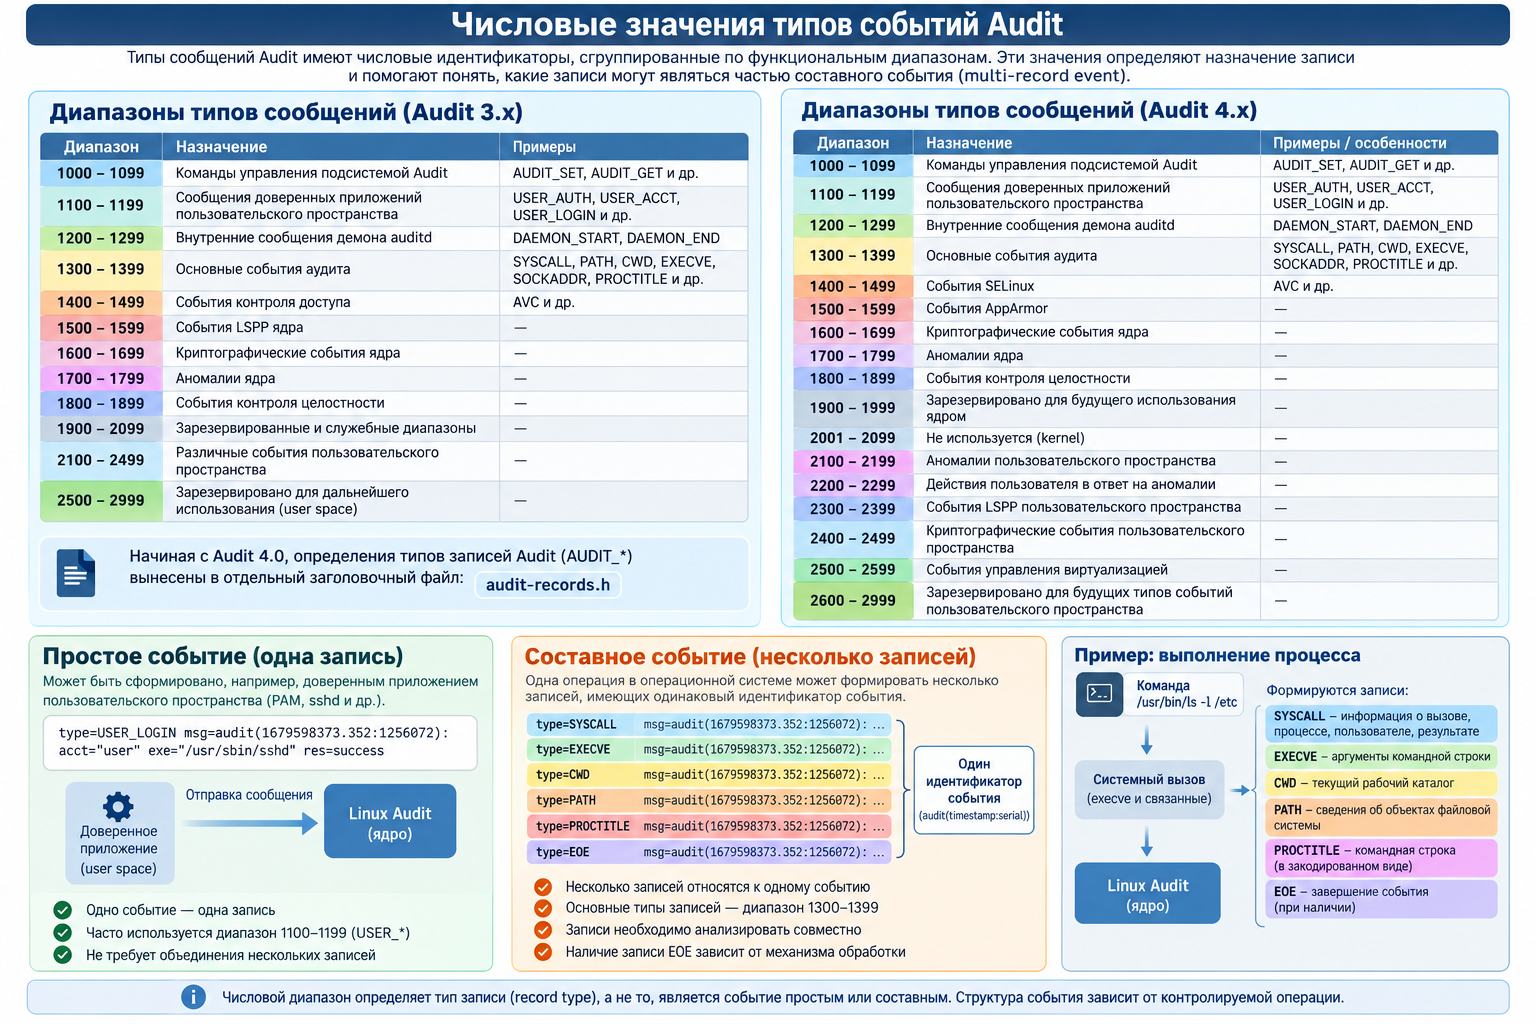
Audit оқиғалары түрлерінің сандық мәндері
Audit хабарламаларының түрлері сандық идентификаторларға ие және олар функционалдық ауқымдар бойынша топтастырылған. Бұл мәндер жазбаның мақсатын анықтауға ғана емес, сондай-ақ қа…
Қыр 10, 2026
AI
Auditd-тің негізгі сипаттамасы және архитектурасы
1. Архитектураға шолу. Linux Audit — Linux ядросына кіріктірілген аудит подсистемасы, ол операциялық жүйенің қауіпсіздігіне қатысты оқиғаларды тіркеуге арналған. Ол пайдаланушылар…
Там 17, 2026
AI
«Қауіпсіздік» журналының 4741 оқиғасы. Active Directory-де компьютердің есептік жазбасының күдікті жасалуын қалай анықтауға болады
1. Заңды әрекет. Оқиға «Компьютер есептік жазбасы жасалды» (A computer account was created) Active Directory-де жаңа компьютер объектісі жасалған сайын домен контроллерінде генерл…
Көрсету